Kamis, 19 September 2019

Materi switching

Assalamualaikum..

Bab II. Switching Management 

Lab 10.Switch Vlan Cisco
Pada lab kali ini saya akan mencoba untuk membuat vlan pada cisco.Vlan ini digunakan untuk memisahkan port pada switch, jika port tersebut berada pada vlan yang berbeda maka pc yang connect ke port tersebut tidak akan bisa saling berkomunikasi dengan pc yang connect ke port dengan vlan yang berbeda, meskipun sudah satu jaringan.
Langsung saja kita coba konfigurasi vlan dengan layout seperti gambar dibawah.


Pada gambar diatas semua pc sudah dikonfigurasi IP . Dibawah ini contoh ping kesetiap pc.


Setelah semua pc sudah bisa saling terhubung mari kita lanjutkan dengan konfigurasi pada switch.


Setelah masuk ke konfigurasi switch kia lanjutkan dengan menambahkan vlan. Ketikan vlan lalu nomer vlan yang anda inginkan misal vlan 10,vlan 20. Untuk memberikan nama anda ketikan name "nama yang ingin anda berikan ke vlan yang anda buat".


Setelah selesai membuat vlan mari kita lihat vlan yang sudah kita buat. Untuk melihat vlan yang selesai kits buat anda bisa mengetikan perintah "do sh vlan"

Untuk memasukan interface ke dalam vlan anda bisa ketikan perintah "int interface yang anda pilih" atau jika lebih dari satu anda bisa ketikan perintah "int range interface yang anda pilih". Contoh "int fa0/1,fa0/2". Lalu kita lanjutkan denganmemasukan interface tersebut kedalam vlan yang sudah kita buat dengan kita ketikan perintah "switchport mode access" lalu ketikan lagi "switchport access vlan nomor vlan yang ingin anda masukan ".
Untuk contoh anda lihat pada gambar dibawah.

Untuk membuktikan mari kita coba dengan ping dari pc0 kesetiap pc yang berbeda vlan dan ping ke pc yang sesama vlan, maka pc tersebut akan bisa ping ke pc yang connect ke interface dengan nomor vlan yang sama.


Sekian tulisan dari saya hari ini. semoga bisa bermanfaat ..
Assalamualaikum..
Materi konfigurasi Cisco.

Assalamualaikum :)

Disini saya akan melanjutkan materi yang sudah saya publikasikan sebelumnya , yaitu "MATERI DASAR CISCO".

Lab 7. Setting banner MOTD (Message Of The Day).
   
     Di lab ini kita akan membuat banner saat kita mengakses Router Cisco , namanya adalah MOTD atau Message Of The Day. Jadi ketika kita menyalakan router cisco maka akan muncul message ini, tujuan dibuat ini sebenarnya adalah hanya untuk mempercantik tampilan ketika login.

Langsung saja kita buat konfigurasinya seperti gambar dibawah.


Tekan enter >> Masukan kalimatnya (kalimat boleh dienter) >> Diakhir kalimat ditambah dengan huruf "z". 
Kemudian coba test dengan cara keluar dari previlege mode "#" ke EXEC mode ">", dengan cara ketikan perintah exit di previlege mode. Maka kalimat banner nya akan muncul setelah kita tekan Enter.


Lab 8. Menyimpan Konfigurasi

      Disini kita akan mempelajari cara menyimpan konfigurasi yang sudah kita buat dengan cara kita ketikan "copy running-config startup-config" atau cukup dengan "copy run start". Artinya kita akan memindahkan / mengcopy semua yang ada di running config kedalam startup config.


Atau


Nah dengan cara diatas maka konfigurasi kalian tidak akan hilang, meskipun router kita matikan.


Lab 9. Menghapus Konfigurasi

       Kita akan membahas cara menghapus konfigurasi yang sudah disimpan tadi. tujuan dihapusnya konfigurasi sebenarnya digunakan saat kita ingin mengembalikan keadaan device menjadi defauld sebelum dikonfigurasi.
Cara nya adalah dengan ketikan perintah write erase.


Setelah kita hapus konfigurasi nya, selanjutnya kita harus mereload Routernya. Berikut caranya.


Setelah device di Reload maka semua konfigurasi akan hilang, dan device akan menjadi seperti sedia kala.


Sekian tulisan saya hari iniii .. Semoga Bermanfaat ;)  

Assalamualaikum ..

Selasa, 17 September 2019

Materi Konfigurasi Dasar Cisco


Assalamualaikum :)

Bab 1.

Lab 1 . KONFIGURASI DASAR 
   
Cisco memiliki 3 mode umum yaitu :

Router >               : User EXEC mode
Router #               : Privilege mode
Router (config)    : Global konfigurasi mode

kali ini kita akan bahas car untuk pindah dari 1 mode ke mode lainya.


Untuk mengetahui perintah yang ada di setiap mode kita bisa gunakan perintah ''?'' , maka device cisco akan menampilkan perintah apa saja yang bisa digunakan dimode tersebut. Seperti di contoh berikut :


Lab 2. Pengecekan hardware

Di lab kali ini kita akan bahas tentang cara mengecek Hardware dan IOS device CISCO.
Cara pengecekannya adalah dengan cara mengetikan perintah "show version".


Lab 4 . Melakukan verivikasi dengan perintah "show"

 Di lab ini kita akan melakukan perintah dasar yaitu  "show" . Kata show artinya menampilkan, jadi ketika kita gunakan perintah ini maka kita harus tambahkan syntak di belakangnya. Hal ini dimaksudkan agar kita tau apa yang mau kita lihat.


Sebagai contoh saya akan coba untuk melihat jam yang ada di router tersebut dengan menggunakan perintah "show clock".


Lab 5 . Mengubah Hostname 

Di lab ini kita akan mengubah nama di device cisco.
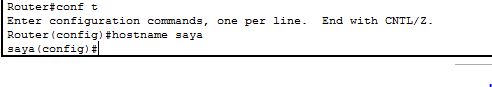
Untuk mengubah nama caranya adalah dengan mengetikan perintah "hostname (nama hostname)" di dalam mode global configuration.


Bisa dilihat dari hostname routernya sudah berubah menjadi "Saya".

Lab 6. Setting password di router

Sekarang kita memasuki lab tentang keamanan di router cisco.
Di cisco ada 2 tipe untuk pemberian password yaitu :

 1. Password : memberikan password namun tidak memberikan enkripsi , meskipun kita bisa                   membuatnya menjadi di-enkripsi.
   2. Secret      : memberikan password sekaligus dienkripsi.

Oke, sekarang kita akan mencoba kedua tipe diatas.


Jika kedua nya kita pakai maka yang akan digunakan adalah tipe secret ,karena tipe secretlah yang terenkripsi. Jadi router akan menganggap itulah yang paling aman. Untuk pembuktian silahkan coba exit ke Mode User EXEC Mode. Kemudian masuk ke mode previlege seperti dibawah ini.


Pada gambar diatas Password pertama diisi dengan "saya" dan password kedua diisi dengan "cantik" maka akan berhasil.


Sekian tulisan dari saya hari inii.. Assalamualaikum :)

Jumat, 16 Agustus 2019

                      FIREWALL FILTER


assalamualaikum wr.wb

MODUL 3 MTCNA

Lab 1 .Chain input

Pertama kita buka winbox, lalu persiapkan router agar bisa terkoneksi keatas (publik) maupun ke bawah (lokal). Lakukan pengecekan koneksi dari klien ke router, seperti gambar dibawah.


                                      Gambar 1. Pengecekan koneksi ke server

Dari gambar diatas klien sudah terkoneksi ke router, kemudian lakukan pengecekan koneksi dari router ke klien. Jika hasil replay juga maka semua bisa saling terhubung.


                                   Gambar 2. Pengecekan koneksi ke klien 

Berikutnya kita konfigurasi router seperti gambar di bawah : 

  1. Klik IP
  2. Pilih FIREWALL
  3. Klik FILTER RULES 
  4. Klik Add (+)
  5. Klik GENERAL di general pilih :                

           a. Chain : Input
           b. Protocol : icmp
           c. In. Interface : ether 2
           d. Action : drop, lalu apply , ok
           

                   Gambar 3. Konfigurasi filter rule dengan chain input.


  Gambar 4. konfigurasi filter rule dengan chain input

Hasil dari konfigurasi akan didapat sebagai berikut : 


                                  Gambar 5. Pengecekan ke router

Lab 2.  Chain output

Pada chain output ini berperan terhadap paket-paket yang keluar dari router.
Kita coba membuat konfigurasi sebagai berikut : 

  1. Klik IP
  2. Pilih FIREWALL
  3. Klik FILTER RULES 
  4. Klik Add (+)
  5. Klik GENERAL di general pilih :                

           a. Chain : Output
           b. Protocol : icmp
           c. In. Interface : ether 2
           d. Action : drop, lalu apply , ok

                             Gambar 6. Konfigurasi filter rule dengan chain output

Setelah di konfigurasi kita lakukan pengujian seperti gambar 
dibawah :


                             Gambar 7. Pengujian koneksi ke internet menggunakan chain output

Lab 3. Chain Forward

Selanjutnya  kita akan menggunakan filter rules dengan chain forward. Chain ini di gunakan untuk keamanan jalur paket yang melewati router. Dengan demikian tujuan koneksi ialah melewati router yaitu internet.

Selanjutnya kita ingin agar koneksi PC ke internet di drop, maka konfigurasinya sebagai berikut:

  1. Klik IP
  2. Pilih FIREWALL
  3. Klik FILTER RULES 
  4. Klik Add (+)
  5. Klik GENERAL di general pilih :                

           a. Chain : Forward
           b. Protocol : icmp
           c. In. Interface : ether 2 dan wlan 1
           d. Action : drop, lalu apply , ok


                                             Gambar 8. Konfigurasi filter rule dengan chain Forward

Terakhir kita lakukan tes koneksi ke internet untuk melihat hasil konfigurasi kita seperti gambar dibawah :


                             Gambar 9. Pengujian koneksi ke internet menggunakan chain forward

Lab 4. Strategi firewall I "Drop view accept any"

Untuk mengijinkan banyak klien dan menolak beberapa klien maka kita dapat menggunakan prinsip tersebut.

Disini kita coba drop PC2 kemudian kita accept yang lainya . Untuk konfigurasinya sebagai berikut:
  1. Klik IP
  2. Pilih FIREWALL
  3. Klik FILTER RULES 
  4. Klik Add (+)
  5. Klik GENERAL di general pilih :                

           a. Chain : Forward
           b. Src. Address : IP PC yang ingin kamu drop
           c. Action : drop, lalu apply , ok


                                  Gambar 10. Konfigurasi topologi strategi 1.
Pertama kita buat untuk menge-drop ip dari PC2. Fungsinya agar PC2 tidak dapat terhubung ke router.
Selanjutnya kita buat juga rule yang kedua yang menyatakan menerima seluruh alamat ip yang satu jaringan dengan mikrotik. Sebagai berikut :
  1. Klik IP
  2. Pilih FIREWALL
  3. Klik FILTER RULES 
  4. Klik Add (+)
  5. Klik GENERAL di general pilih :                

           a. Chain : Forward
           b. Action : Accept, lalu apply , ok

 
                                    Gambar 11. Konfigurasi action accept pada strategi 1

Ketika kita tidak menyertakan sebuah alamat address pada src-address maupun dst-address maka rule tersebut akan berlaku pada semua alamat IP yang terdapat pada ether 2.

Konfigurasi untuk firewall strategi sudah selesai, tinggal kita lakukan pengujian saja pada setiap PC.


Lab 5. Strategi firewall II "Accept view drop any"

Ini merupakan kebalikan dari lab sebelumnya, perbedaanya adalah kita hanya akan mengijinkan alamat PC1 saja yang dapat terhubung kedalam mikrotik.

Berikut konfigurasinya : 
  1. Klik IP
  2. Pilih FIREWALL
  3. Klik FILTER RULES 
  4. Klik Add (+)
  5. Klik GENERAL di general pilih :                

           a. Chain :Input
           b. Src. Address : IP PC yang diijinkan
           d. Action : accept , lalu apply , ok


                             Gambar 12. Konfigurasi topologi strategi 2

Setelah kita membuat rule diatas maka IP dari PC1 akan diijinkan untuk terhubung ke router. Namu kita tidak ingin agar PC lain juga dapat masuk kedalam router kita. Maka kita harus menambah konfigurasi berikut :
  1. Klik IP
  2. Pilih FIREWALL
  3. Klik FILTER RULES 
  4. Klik Add (+)
  5. Klik GENERAL di general pilih :                

           a. Chain : Input
           b. Action : drop, lalu apply , ok

                              Gambar 13. Konfigurasi action drop pada strategi

Sampai pada tahap konfigurasi kita sudah selesai. Selanjutnya untuk pengujiantes koneksi ke router dari PC1 sampai PC3.


Terimakasih , semoga bermanfaat : )


KONFIGURASI CAP SISWA GURU DAN HOTSPOT